网络审查绕过——obfs4、Snowflake、meek 三种可插拔传输
为什么需要可插拔传输
当 ISP 或网络审查系统识别并封锁 Tor 的特征流量时(比如已知的 Tor 中继 IP 被封禁、TLS 指纹被识别),Tor Launcher 默认的连接方式会失败。
可插拔传输(Pluggable Transport)的核心思路:让 Tor 流量伪装成审查系统不会拦截的正常流量。
Tor Browser 内置了三种可插拔传输,覆盖了从简单到复杂的各种网络封锁场景。
三种内置传输方式对比
| 传输方式 | 原理 | 伪装成 | 需要网桥 | 适用场景 |
|---|---|---|---|---|
| obfs4 | 流量扰乱,看起来是随机数据 | 加密的随机 TLS | ✅ 需要 | 最常用,能绕过多数封锁 |
| Snowflake | 通过 WebRTC 走 P2P | 正常 WebRTC 连接 | ❌ 不需要 | 封锁最严的场景 |
| meek-azure | 通过微软 Azure CDN 中继 | 正常访问微软网站 | ❌ 不需要 | obfs4 也被封时的备选 |
什么时候用哪一种
场景判断逻辑
- 普通封锁(只封已知 Tor 中继 IP):先用 obfs4 → 下载 obfs4 网桥地址填入
- 深度包检测(DPI):先试 Snowflake → 伪装成 WebRTC P2P,最不容易被识别
- obfs4 和 Snowflake 都被封:试 meek-azure → 流量看起来像是在访问微软服务器
配置可插拔传输的步骤
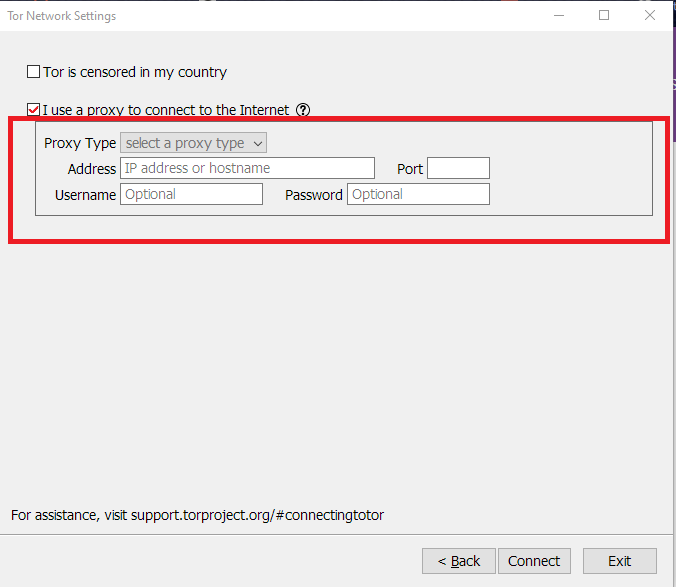
在 Tor Launcher 里(首次连接时)
- 启动 Tor Browser,点击"配置"按钮
- 勾选"Tor 在我的国家受到审查"
- 在下拉菜单里选择一个内置网桥(obfs4 或 Snowflake 或 meek-azure)
在运行中的 Tor Browser 里
- 点击菜单按钮(三条横线)→ "偏好设置"
- 左侧栏选择"洋葱"
- 找到"网桥"部分,勾选"使用网桥"
- 从下拉菜单选择传输方式
obfs4:最常用的伪装传输
obfs4(Obfuscator Proxy v4)是目前最成熟的可插拔传输。它的特点:
- 把 Tor 流量扰乱成随机数据,无法被 DPI 识别
- 需要配合网桥地址使用
- 速度相对较快
- 比已废弃的 obfs3 更难被封锁
Snowflake:P2P 绕过
Snowflake 是 Tor 项目最新、最有想象力的传输方式。原理:
- 你的 Tor Browser 连接到一个 Snowflake 调度器
- 调度器把你分配给某个普通的 Snowflake 用户(运行着 Snowflake 扩展的 Chrome/Firefox 用户)
- 流量通过 WebRTC 在你和那个普通用户之间 P2P 传输
- 对于审查系统来说,这看起来就像一个正常的 WebRTC 实时音视频通话
优势:完全不需要网桥地址;通过普通浏览器用户作为中继,IP 池极其庞大劣势:速度不如 obfs4,需要有足够多的 Snowflake 用户在线
meek-azure:通过微软 CDN
meek-azure 通过微软 Azure CDN 中继 Tor 流量。对于审查系统来说,这看起来就像你在访问某个正常的微软 CDN 资源。
优势:不需要网桥地址;依赖微软的大 IP 池劣势:Tor 项目不鼓励长期依赖——如果 Azure CDN 也被封锁就没用了
传输方式切换策略
如果默认传输连不上,按以下顺序逐个尝试:
- obfs4 + 最新网桥地址
- Snowflake
- meek-azure
每切换一次,让 Tor Launcher 重新构建电路。总有一种能穿透。
常见问题
| 问题 | 原因 | 解决 |
|---|---|---|
| 选了传输方式还是连不上 | 该方式也被封了 | 换一种,或获取新的网桥 |
| Snowflake 连接特别慢 | 分配到的 Snowflake 用户网络不好 | 多试几次,或换 obfs4 |
| meek-azure 失败 | 微软 CDN 在你当前网络也有问题 | 换 Snowflake |
| 传输方式需要网桥但没有 | 去 BridgeDB 或邮箱申请 | 参考 网桥配置 |