Tor Browser 三档安全级别详解——标准、较安全、最安全的差异与权衡
安全级别是什么
Tor Browser 的安全级别(Security Level)通过一个简单的滑块控制,让用户不用手动调 NoScript 规则或 about:config 设置,就能在隐私和可用性之间选一个合适的平衡点。
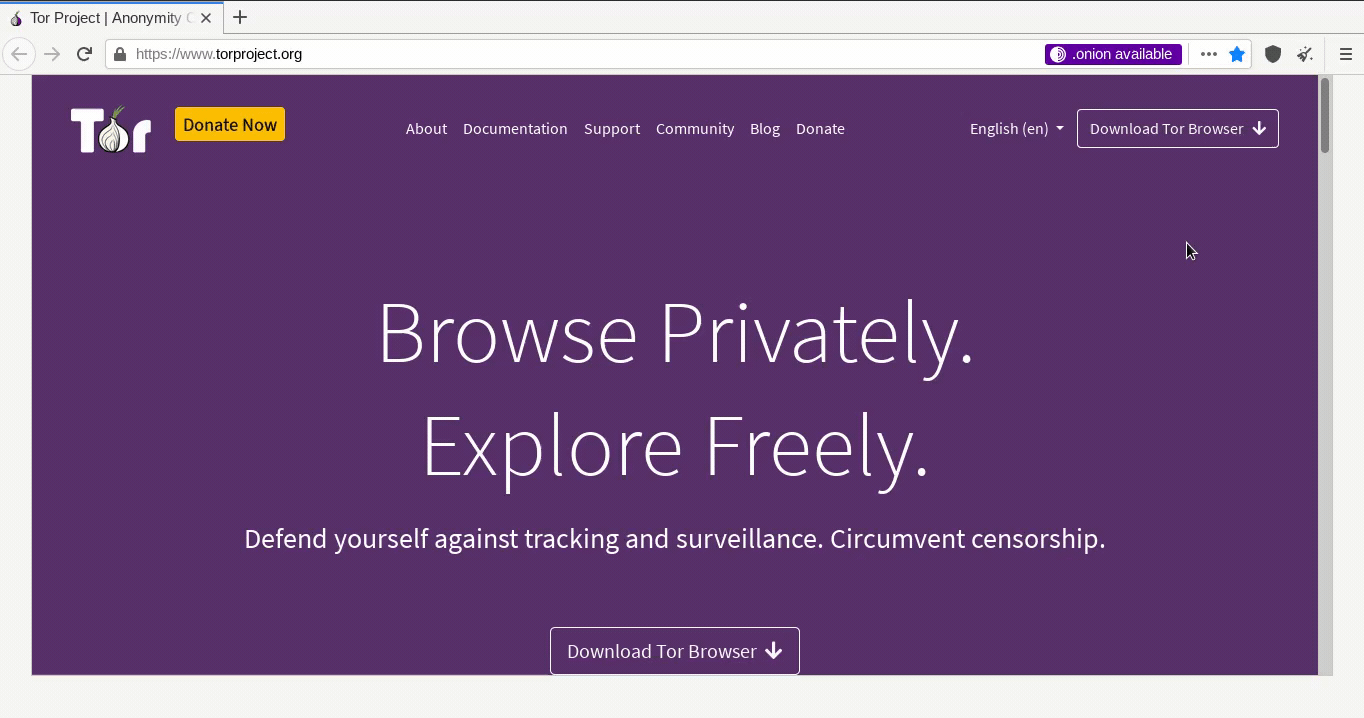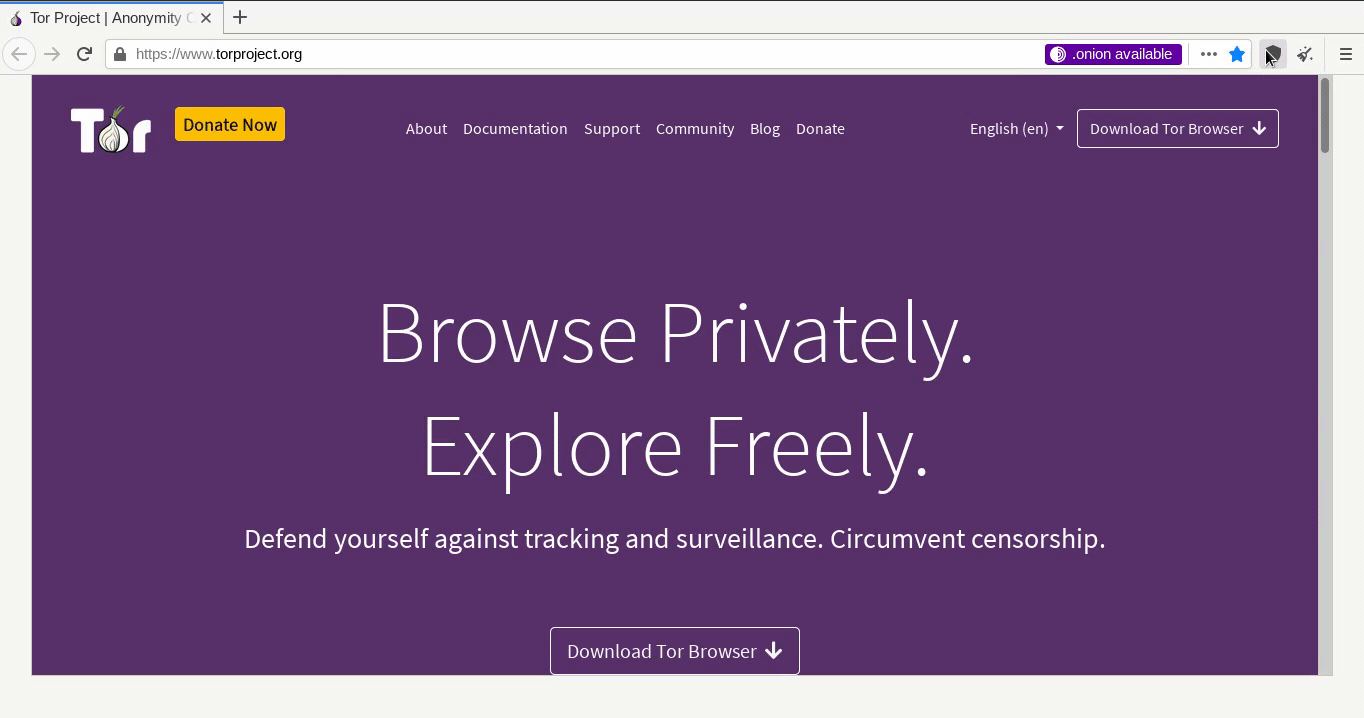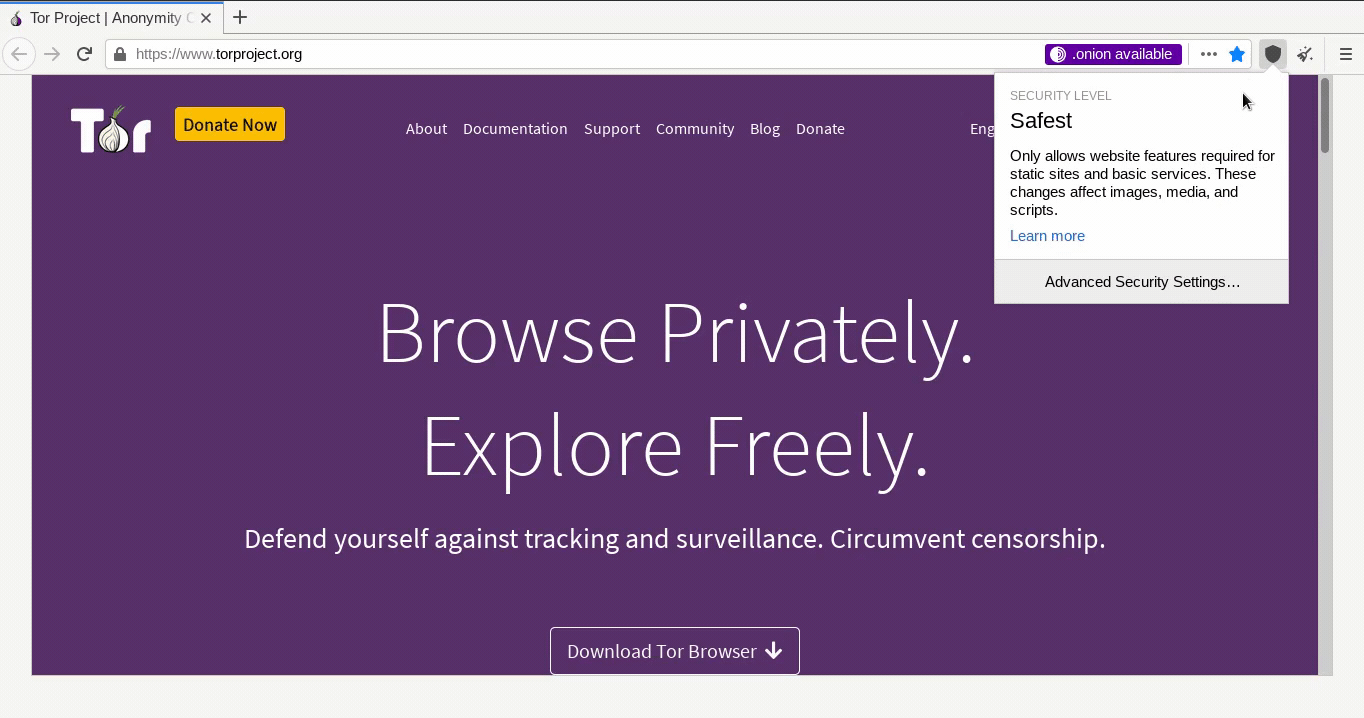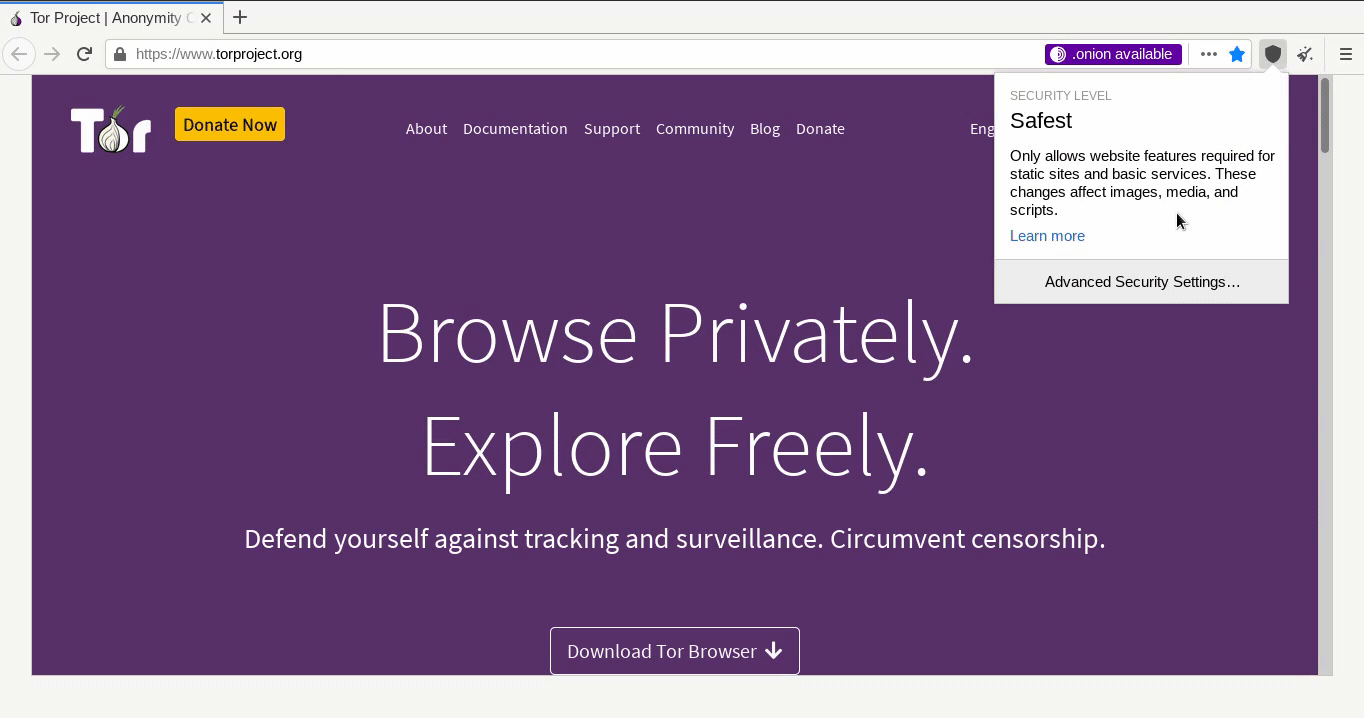
访问方式:点击地址栏旁边的盾牌图标,然后点击菜单里的"设置"。
三档对比表
| 功能 | 标准(Standard) | 较安全(Safer) | 最安全(Safest) |
|---|---|---|---|
| JavaScript(HTTPS 站点) | ✅ 允许 | ❌ 禁用 | ❌ 禁用 |
| JavaScript(HTTP 站点) | ✅ 允许 | ❌ 禁用 | ❌ 禁用 |
| 自定义字体 | ✅ 允许 | ❌ 禁用 | ❌ 禁用 |
| CSS Math 符号 | ✅ 允许 | ❌ 禁用 | ❌ 禁用 |
| HTML5 媒体播放 | ✅ 自动播放 | 点击播放 | 点击播放 |
| 图片(部分格式) | ✅ 全部 | ✅ 全部 | ⚠️ 禁用 WebGL/Canvas 加速 |
| WebGL | ✅ 允许 | ❌ 禁用 | ❌ 禁用 |
| Canvas 指纹 | ✅ 启用 | ❌ 限制 | ❌ 限制 |
| 弹窗拦截 | 默认拦截 | 默认拦截 | 默认拦截 |
标准级别
默认级别,推荐日常使用。
所有浏览器特性正常启用,包括 JavaScript、自定义字体、HTML5 媒体自动播放等。Tor Browser 的基础保护(洋葱路由、Letterboxing、Cookie 隔离等)全部开启。
适用场景:大多数日常浏览,需要正常访问各种网站。
安全考虑:某些网站的 JavaScript 可能包含指纹识别脚本或攻击代码。虽然 Tor Browser 有 NoScript 配合 HTTPS 做防护,但标准级别下 JavaScript 全开放是风险敞口。
较安全级别
禁用 HTTP 网站的 JavaScript 和危险特性。
主要变动:
- 所有 HTTP 网站(非加密)的 JavaScript 被禁用
- 所有网站自定义字体被禁用(防止字体指纹)
- HTML5 媒体改为点击播放(防止自动播放带来的追踪或攻击向量)
- WebGL 被禁用
适用场景:敏感操作前切换这个级别,或者访问不完全可信的网站。
代价:部分现代网站会显示异常——自定义字体被禁用后字体会变得统一(但 Tor Browser 统一字体本身就是反指纹设计),某些依赖 WebGL 的页面无法正常渲染。
最安全级别
禁用所有网站的 JavaScript 和大部分高级特性。
这是安全天花板,只保留最基础的 HTML 和 CSS:
- 所有网站的 JavaScript 被禁用(包括 HTTPS)
- 自定义字体、数学符号、图标字体全部禁用
- HTML5 媒体点击播放
- WebGL、Canvas 指纹、音频 API 全部关闭
适用场景:最高风险环境下的操作——举报、提交敏感信息、访问高度敏感的 .onion 站点。
代价:大量网站几乎不可用。你会看到很多页面是空白的、按钮点不动、表单无法提交。只有纯文本信息浏览不受影响。
怎么选——一个决策框架
日常浏览普通网站           → 标准
访问半可信/敏感网站        → 较安全
提交敏感信息/高风险场景     → 最安全
实际使用建议:
- 默认设为"较安全"——比标准多了一层 HTTP 网站防护,损失的只是字体定制(对大多数人无感知)
- 遇到网站打不开再临时降为"标准"——用完立即切回
- 敏感操作前手动升到"最安全"
安全级别与 NoScript 的关系
Tor Browser 的安全级别设置本质上是对内置 NoScript 的一层简化。NoScript 在三档级别下的行为:
| 安全级别 | NoScript 行为 |
|---|---|
| 标准 | 对所有 HTTPS 网站允许脚本 |
| 较安全 | 对所有 HTTP 网站禁用脚本;对 HTTPS 网站仍允许 |
| 最安全 | 对所有网站禁用脚本 |
如果你对某个特定网站有需求,可以在较安全/最安全级别下,通过 NoScript 图标临时允许该网站的脚本运行。这是安全级别和 NoScript 配合的正确方式——用安全级别做全局兜底,用 NoScript 做单点放宽。
不要手动改 NoScript 全局设置
Tor Browser 的安全设置页面底部有"高级安全设置",里面可以进一步细调。但 Tor 项目强烈建议不要手动改 NoScript 的全局策略——安全级别滑块已经覆盖了所有合理设置,手动微调容易破坏预配置好的防护层。